순서대로 일치시킨 후 정책 적용
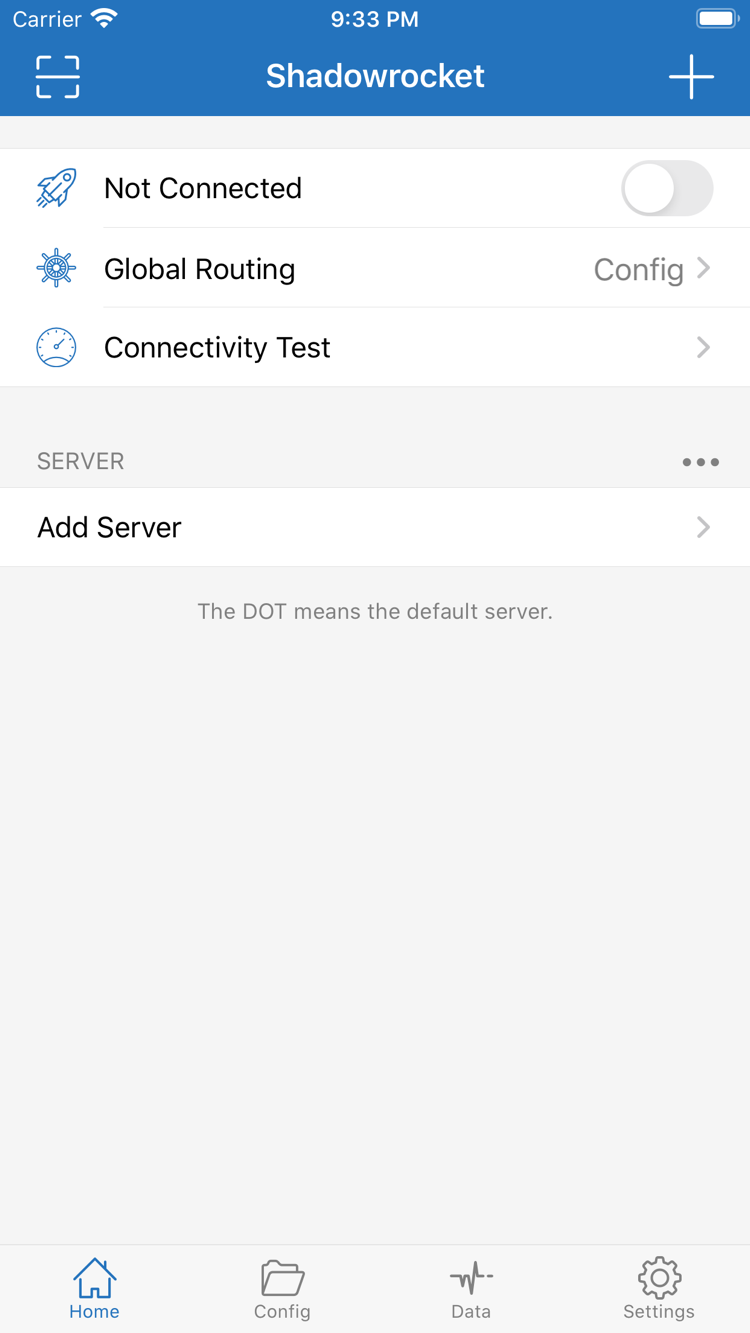
규칙 분할을 사용하면 대상마다 서로 다른 정책을 적용할 수 있습니다. Config에서 구성 파일을 선택한 뒤 Home의 Global Routing을 Config로 설정해야 현재 규칙에 따라 요청이 처리됩니다. DOMAIN-SUFFIX는 도메인 접미사를 확인하고 IP-CIDR은 주소 범위를 확인합니다. 규칙은 위에서 아래로 적용되므로 더 구체적인 조건을 앞에 두고 FINAL은 끝에 둡니다. PROXY, DIRECT, REJECT는 각각 프록시, 직접 연결, 거부를 지정합니다. 수정 전에 원본 구성을 보관하고, 확인할 때는 규칙 한 개만 조정해 서버 장애를 분할 규칙 문제로 오인하지 않도록 하세요.
[Rule]
DOMAIN-SUFFIX,example.com,PROXY
IP-CIDR,192.168.0.0/16,DIRECT
DOMAIN-SUFFIX,ad.example.com,REJECT
FINAL,PROXY
관련 화면 ConfigGlobal Routing
수동 연결을 먼저 확인한 뒤 조건 설정
On Demand는 설정한 네트워크 조건에 따라 연결을 시작하는 기능이며 서버 매개변수를 수정하지는 않습니다. 먼저 Home에서 수동 연결과 웹 페이지 접속을 확인한 다음 Settings의 On Demand에서 조건과 스위치를 살펴보세요. 설정 후 Wi-Fi와 셀룰러 네트워크를 각각 전환해 실제 동작이 예상과 맞는지 확인합니다. 수동으로 연결을 끊은 뒤 다시 연결된다면 서버를 반복해서 삭제하기보다 이 항목을 먼저 확인하세요. On Demand와 규칙 정책은 서로 다른 계층입니다. 전자는 연결 시점을 결정하고, 후자는 연결 후 요청 처리 방식을 결정합니다. 문제를 확인할 때는 조건을 비활성화해 범위를 좁힐 수 있습니다.
# 연결이 설정된 뒤 적용되는 규칙 예시
[Rule]
IP-CIDR,192.168.0.0/16,DIRECT
FINAL,PROXY
관련 화면 SettingsOn Demand
프로토콜 유형은 서버 설정과 일치해야 합니다
Shadowrocket은 Shadowsocks, VMess, VLESS, Trojan, HTTP, SOCKS5, WireGuard, Hysteria2 등의 프로토콜을 처리할 수 있습니다. 서버를 추가할 때 Add Server의 Type에서 본인의 서버 정보와 같은 유형을 선택하고 주소, 포트, 인증 및 전송 설정을 하나씩 확인하세요. 프로토콜마다 필드가 다르므로 서로 바꿔 적용할 수 없으며, TLS와 SNI도 이름만으로 추측해서는 안 됩니다. 공유 링크나 Scan QR Code로 가져온 경우에도 세부 정보를 열어 매개변수를 확인하세요. 프로토콜 연결에 성공한 뒤 요청이 어떤 경로를 사용할지는 Global Routing과 현재 규칙에 따라서도 달라집니다.
# Add Server에서 프로토콜 매개변수 확인
# 아래는 요청에 적용되는 최종 정책만 표시합니다
[Rule]
FINAL,PROXY
관련 화면 Add ServerTypeScan QR Code
구독 주소와 단일 공유 링크 구분
구독은 기존 서버 항목을 한곳에서 업데이트하는 기능으로, 단일 서버 공유 링크와는 다른 입력 방식입니다. Home에서 추가 메뉴로 들어가 화면에서 Subscribe를 선택한 다음 본인의 구독 주소를 입력하세요. 저장 후 그룹이 표시되는지, 콘텐츠가 정상적으로 로드되었는지 확인합니다. 업데이트에 실패하면 주소가 완전한지, 인증이 유효한지 먼저 확인한 다음 네트워크 접속 상태를 살펴보세요. 같은 구독을 계속 새로 만들어 문제를 해결하려 하지 마세요. 구독 주소에는 개인 접속 인증 정보가 포함될 수 있으므로 공개 스크린샷이나 문의 내용에 올리지 마세요. 구독 업데이트는 주로 서버 목록을 변경하며 Config의 규칙 파일을 교체하지는 않습니다.
# 구독 항목을 준비한 뒤에도 규칙은 별도로 관리
[Rule]
DOMAIN-SUFFIX,example.com,PROXY
FINAL,DIRECT
관련 화면 HomeSubscribe
서버 목록과 규칙 파일을 각각 확인
Config의 구성 파일은 General, Rule, Hosts 등의 설정을 관리합니다. Home의 서버 그룹과 혼동하지 마세요. 편집하기 전에 사용 중인 파일인지 확인하고 복구할 수 있는 사본을 보관하세요. 수정한 뒤 Home으로 돌아가 Global Routing이 Config로 설정되어 있는지 확인합니다. 규칙 파일의 정책은 실제 용도에 맞아야 합니다. 파일이 정상적으로 저장되었다고 해서 요청이 규칙에 일치했다고 볼 수는 없습니다. 여러 기기에서 관리하려면 현재 버전에 제공되는 iCloud 동기화 설정을 확인하고 동기화 결과를 항목별로 확인하세요. 기존 구독, 현재 선택 항목 및 연결 상태는 대상 기기에서 다시 확인해야 합니다.
[General]
bypass-system = true
dns-server = system

[Rule]
GEOIP,CN,DIRECT
FINAL,PROXY
관련 화면 ConfigSettings
연결성, 요청 및 트래픽을 따로 확인
연결 스위치가 켜져 있다는 것은 연결 절차가 시작되었다는 뜻일 뿐, 실제 접속 확인을 대신하지 않습니다. 먼저 Home에서 Connectivity Test로 기존 서버를 확인한 다음 대상에 접속하고 Data에서 트래픽 변화를 살펴보세요. 추가 정보가 필요하면 Settings의 Diagnostics에서 진단 메뉴를 찾을 수 있습니다. 테스트 결과는 방법, 대상 및 네트워크 환경에 따라 달라지므로 모든 웹사이트의 접속 결과로 간주해서는 안 됩니다. Proxy는 작동하지만 Config에 문제가 있다면 규칙과 DNS를 중점적으로 확인하세요. 두 방식 모두 실패하면 주소, 포트, 인증 정보 및 현재 네트워크를 먼저 다시 확인하세요.
# 로컬 네트워크 대상이 프록시를 잘못 사용하고 있는지 확인
[Rule]
IP-CIDR,192.168.0.0/16,DIRECT
FINAL,PROXY
관련 화면 Connectivity TestDataDiagnostics